[ad_1]
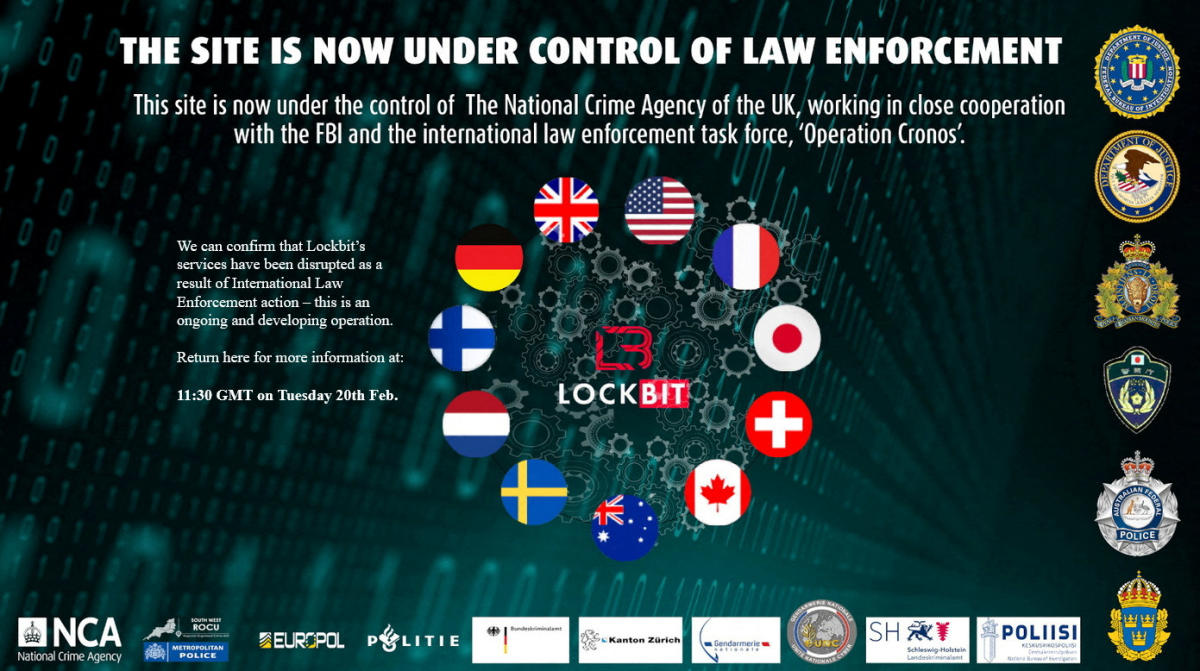
A aplicação da lei internacional, liderada pela Agência Nacional do Crime do Reino Unido, interrompeu a operação da gangue de ransomware Lockbit. O grupo por trás de hacks notáveis contra o fabricante de aeronaves Boeingchip gigante Empresa de fabricação de semicondutores de Taiwan, rede de sanduíches Subway e milhares mais tiveram seu site retirado do ar na segunda-feira enquanto as autoridades prenderam os principais jogadores por trás da gangue. “Este site está agora sob o controle das autoridades policiais”, diz o site. De acordo com o repositório de malware Vx-undergrounda aplicação da lei derrubou pelo menos 22 sites Tor afiliados ao Lockbit.
“Através da nossa estreita colaboração, hackeamos os hackers; assumimos o controle de sua infraestrutura, apreendemos seu código-fonte e obtivemos chaves que ajudarão as vítimas a descriptografar seus sistemas”, disse o Diretor Geral da Agência Nacional de Crime, Graeme Biggar. disse em um comunicado. “A partir de hoje, o LockBit está bloqueado. Prejudicamos a capacidade e, principalmente, a credibilidade de um grupo que dependia do sigilo e do anonimato.”
Lockbit também admitiu a derrota. Em uma declaração para Vx-underground, o grupo disse “O FBI me pegou.” A Operação Cronos, o nome usado pelas autoridades para seus esforços, também resultou na apreensão de código-fonte e outros dados úteis relacionados às operações da Lockbit. Ao mesmo tempo, as autoridades da Polónia, da Ucrânia e dos EUA prenderam membros-chave da operação de ransomware. Existem sanções para mais duas afiliadas da Lockbit na Rússia.
Também há boas notícias para as vítimas do Lockbit: a operação obteve chaves do Lockbit para crie uma ferramenta de descriptografia para que as vítimas recuperem seus dados, de acordo com o procurador-geral dos EUA, Merrick Garland. Os descriptografadores gratuitos podem ser encontrados através do projeto No More Ransom.
Desde 2019, quando o Lockbit entrou em cena pela primeira vez, ele espremeu as vítimas em mais de US$ 120 milhões em pagamentos de ransomware, de acordo com a assistente interina AG Nicole Argentieri.
[ad_2]
Fonte: